海外与回国
中国 WireGuard 全方位指南:原理、部署、应用与合规
 Beatrix Iverson·2026年10月28日·1 min
本文系统解读中国境内使用 WireGuard 的要点、部署方法、常见场景与合规注意事项,帮助用户高效、安全地构建私有网络。
本文开篇:在国内环境中使用 WireGuard,既要追求高性能的隧道体验,也要遵循中国的网络法规与运营实践。WireGuard 以其简洁、高效、易部署的特性,成为构建企业内网、跨域互联、远程办公等场景的理想选择。但是在中国境内,网络出口、运营商策略、及合规要求都会影响实际效果。本文将从原理、部署要点、典型场景、性能优化与合规注意事项等方面,为你提供一个全面的参考。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
一、WireGuard 的核心原理与中国环境的要点
- 简介与优势
- WireGuard 是一个轻量级、基于现代加密的 VPN 隧道方案,核心代码简洁、性能优秀,配对密钥管理简单。
- 与传统 VPN(如 OpenVPN、IPSec)相比,WireGuard 的配置更少、延迟更低、吞吐更高。
- 在中国环境下的挑战
- 出国/跨境流量的可用性、对等端点的可达性、以及运营商对 VPN 的规制与限速策略。
- 部分网络环境可能对特定端口、协议或 UDP 行为有额外干预,需要有替代的端口、传输层策略或中继方案。
- 关键技术点
- 使用 UDP 端口的灵活性、0-RTT 连接建立能力(在客户端和服务端都可配置)。
- Curve25519 密钥交换、ChaCha20-Poly1305 加密、Noise Protocol 的简化实现,提供高效且强安全性。
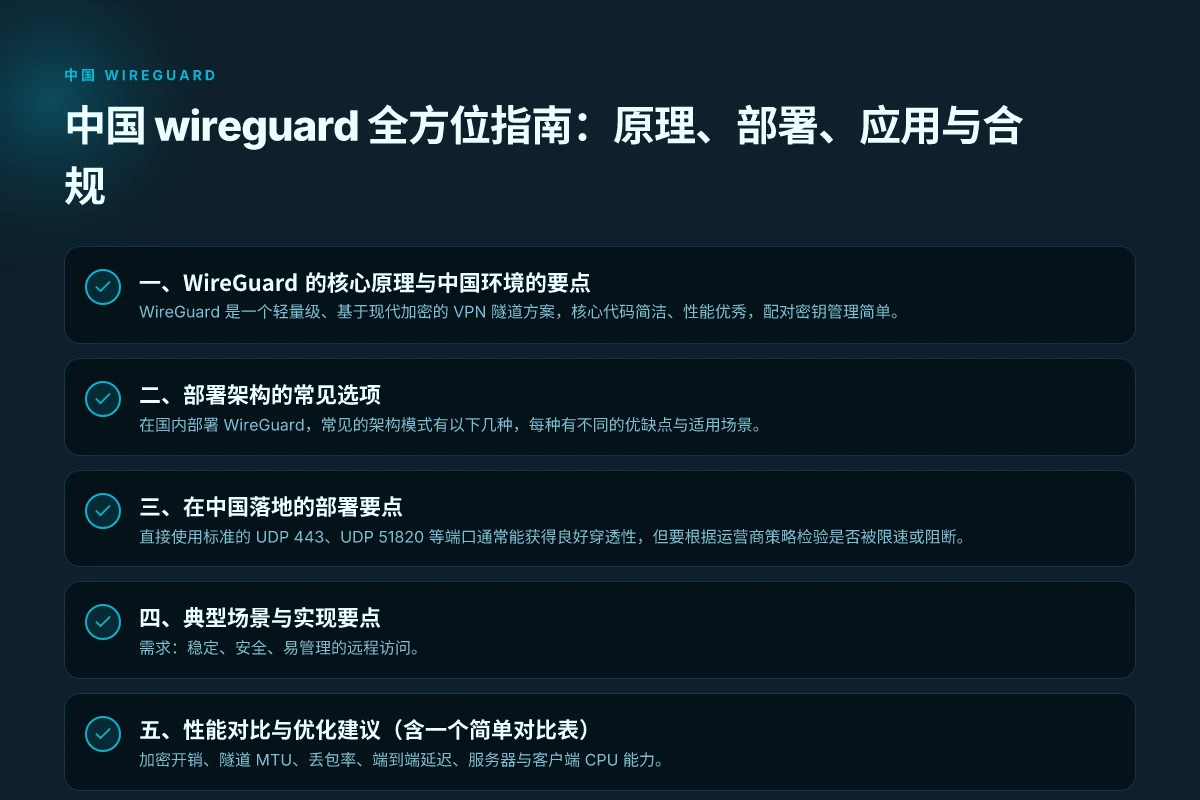
二、部署架构的常见选项
在国内部署 WireGuard,常见的架构模式有以下几种,每种有不同的优缺点与适用场景。
- 纯对等(Peer-to-Peer,P2P)
- 两端直接建立隧道,适用于点对点远程办公或两台服务器直接互联。
- 优点:简单、低延迟。
- 缺点:扩展性差,管理密钥较为复杂。
- 中央服务器(Server + Clients,集中式)
- 一台或多台 WireGuard 服务器作为对外网关,客户端通过该网关进入私有网络。
- 优点:易于集中管控、便于集成现有认证体系。
- 缺点:服务器成为单点故障,需要高可用与容量规划。
- 星型/聚合网络(Hub-and-Spoke,带中继的多点互联)
- 多个分支/地区通过中心节点互联,适合企业分支网络。
- 优点:高可扩展性、便于策略管理。
- 缺点:中继节点的可靠性和性能要求较高,需要带宽和冗余设计。
- 与现有 VPN/网络设备集成
- 与企业现有防火墙、路由器(如主机型防火墙、路由器自带 WireGuard 功能)整合,实现统一管理。
- 优点:利用现有基础设施,降低运维成本。
三、在中国落地的部署要点
- 选型与端口
- 直接使用标准的 UDP 443、UDP 51820 等端口通常能获得良好穿透性,但要根据运营商策略检验是否被限速或阻断。
- 避免使用易被识别为 VPN 的端口组合,必要时使用混淆或自定义数据包处理以提升可用性。
- 路由与子网规划
- 合理规划 AllowedIPs,避免在客户端与服务器之间产生不必要的路由环路。
- 对跨区域访问,使用分离的路由策略,确保对内网资源与对外资源的分流清晰。
- 密钥管理与更新
- 采用自动化脚本定期轮换密钥,降低长期静态密钥带来的风险。
- 使用强随机数源,确保私钥和公钥的生成安全性。
- 客户端与服务器配置的对称性
- 保持服务器端与客户端的 PersistentKeepalive、前后端的 MTU 设置一致,减少连接中断。
- 日志与监控
- 部署集中式日志与监控,关注连接建立失败、丢包、延迟波动等指标。
- 记录关键事件以便合规审计与故障诊断。
四、典型场景与实现要点
- 远程办公VPN
- 需求:稳定、安全、易管理的远程访问。
- 实作要点:中继服务器实现负载均衡、对接企业身份认证系统、对网段进行严格的访问控制。
- 跨境互联中的本地化出口方案
- 需求:降低跨境带宽成本、提升本地访问速度。
- 实作要点:在国内拥有出口节点的云服务商部署核心网关,结合本地缓存与分流策略优化性能。
- 私有云或数据中心互联
- 需求:在多数据中心之间实现私有网络互连。
- 实作要点:分段落点对点隧道组合成网状拓扑,使用子网分段实现跨区域的最小暴露面。
五、性能对比与优化建议(含一个简单对比表)
- 影响性能的因素
- 加密开销、隧道 MTU、丢包率、端到端延迟、服务器与客户端 CPU 能力。
- 常见优化策略
- 调整 MTU 尺寸,避免分片导致的性能下降。
- 使用高质量的网络中继与多链路聚合(当可用时)。
- 延迟敏感型应用使用较小的 AllowedIPs,减少路由计算开销。
- 选择高效的网络栈实现版本,关注最新的内核/应用更新。
简要对比表(适用于快速选型场景):
- 选项 | 架构特点 | 优点 | 局限
- 纯对等 | 双端直接隧道 | 简单、低延迟 | 不易扩展、密钥管理困难
- 集中式服务器 | 中心网关管理 | 易控、易扩展 | 可能成为瓶颈/单点故障
- 星型/聚合 | 多分支通过中心节点互联 | 高可扩展、策略清晰 | 中继节点要求高、带宽重要
- 集成现有设备 | 与防火墙/路由器整合 | 资源利用率高、运维熟悉 | 设备兼容性与配置复杂度
六、合规与安全要点
- 法规与合规
- 遵循中国网络安全法、个人信息保护法等相关法规,确保数据传输与存储符合要求。
- 对跨境数据传输需评估数据出口、监管要求,避免未经授权的跨境传输。
- 服务商政策
- 关注云服务商、托管服务商对 VPN 的使用政策,避免因滥用导致账号封禁或服务中断。
- 数据安全与审计
- 采取最小权限原则,分离控制平面与数据平面,确保密钥、配置、日志的安全存放与访问控制。
- 安全加固
- 使用防火墙规则对入口进行严格的访问控制,禁用不必要的端口与协议。
- 启用多因素认证与基于角色的访问控制(RBAC)以提升安全等级。
七、部署与运维的实操要点
- 版本与内核兼容性
- 确认服务器与客户端的 WireGuard 版本与操作系统内核版本兼容,尽量使用稳定的长期支持版本。
- 自动化部署
- 使用脚本化部署(如 Ansible、Terraform、Shell 脚本)实现一致性配置,便于扩展与滚动升级。
- 备份与灾难恢复
- 保留密钥与配置的备份,设计冗余的网关节点,确保在单点故障时快速切换。
- 性能监控
- 监控隧道延迟、丢包、吞吐和 CPU 使用率,设定阈值告警,便于及时调整。
- 更新与维护节奏
- 制定固定的维护窗口,提前计划密钥轮换、版本升级,避免业务中断。
八、结论与推荐
在中国环境中使用 WireGuard,可以通过合适的架构、周全的合规和严格的运维来实现高性能、低成本的私有网络互联。对于企业级场景,推荐采用中心化网关+多分支的星型拓扑,配合统一的密钥与策略管理,以及健全的监控与日志体系。对小型团队或个人开发者来说,先从点对点或小型服务器端的部署起步,逐步引入自动化与合规控制,随着需求增加再扩展为分布式、可用性更强的架构。
如果你希望,我可以根据你的具体场景(如所在行业、成员数量、地理分布、现有设备等)给出一份定制化的部署方案、配置范例和逐步执行清单,帮助你在中国环境中快速落地 WireGuard。