Yamaha rtx ⭐ vpn 設定例:拠点間・リモートアクセスを初心者にもわかる完全ガイド
 Beatrix Wexler·更新日 ·3 min
導入
- はい、Yamaha rtx ⭐ vpn 設定例:拠点間・リモートアクセスを初心者にもわかりやすく解説します。この記事では、Yamaha RTXシリーズを使ったVPNの拠点間接続とリモートアクセスの設定手順を、実践的な手順・具体的な設定値・トラブルシューティングまで網羅します。初心者でも迷わず進められるステップバイステップ形式で、図解風のポイントと実運用時の注意点を盛り込んでいます。さらに、パフォーマンスを最大化するための最適な設定、よくあるミスと回避方法、セキュリティのベストプラクティスも紹介します。
- 本記事の構成
- VPNの概要とRTXの特徴
- 拠点間VPNの基本設計(トポロジーと暗号化)
- リモートアクセスVPNの設定手順
- 実例設定値と動作検証
- パフォーマンス最適化とセキュリティ対策
- よくあるトラブルと対処法
- まとめと追加リソース
- 便利なリンク集(参考情報として未クリックの形で列挙します) Apple Website - apple.com Artificial Intelligence Wikipedia - en.wikipedia.org/wiki/Artificial_intelligence VPN Guide - vpnguide.example.org Yamaha Networking - yamaha.com/products/networking OpenVPN Documentation - openvpn.net
目次
- RTXのVPN機能とラインアップ
- 拠点間VPNの設計と要件
- リモートアクセスVPNの設定フロー
- 実際の設定事例
- パフォーマンスとセキュリティのベストプラクティス
- よくある質問と注意点
- FAQ
RTXのVPN機能とラインアップ
- Yamaha RTXシリーズは中小企業向けに信頼性の高いVPN機能を搭載。拠点間VPNとリモートアクセスVPNを同じデバイスで切り替えられる設計が特徴です。
- 主な機能
- IPsec VPNを基本サポート
- 拠点間VPNのトンネリングとフェデレーション
- リモートアクセスVPN(SSL/TPTP系はデバイスによって異なる)
- 高性能な暗号化アルゴリズム(256ビットAES、SHA2系)
- NATトラバーサル、デュアルWANの冗長性
- ユーザー/グループベースのアクセス制御
- 最新ファームウェアの適用はセキュリティと機能性のために必須。公式リリースノートをチェックして、設定ガイドと互換性を確認しましょう。
データポイント
- 拠点間VPNを利用する場合の平均レイテンシは、地理的な距離と回線容量に左右されます。都市部間でも10–20ms程度、長距離だと50–100ms程度の遅延が観測されることがあります。実運用では適切なQoS設定で音声・会議アプリの品質を確保します。
- VPNトラフィックの暗号化はCPU負荷を増大させるため、RTXのモデル選択時にはCPU性能とメモリ容量を確認してください。
拠点間VPNの設計と要件
- トポロジーの基本
- スポット間接続(サイト間VPN): 拠点Aと拠点BをDirectにVPNで結ぶ
- スパイン/ファイアウォール分離: 片側をDHCP/NATとして設定するケースも
- 冗長性: 複数のWANを活用してフェイルオーバーを設定
- アドレス計画
- 拠点ごとに異なるサブネットを設定。例: 10.0.1.0/24, 10.0.2.0/24
- VPN経由のトラフィックは適切なルーティングポリシー(静的ルートまたはBGP)で管理
- セキュリティ設計
- 共有鍵ベースの事前共有キー(PSK)または証明書ベースの認証
- 2要素認証をVPNクライアント側で導入する場合は追加設定
- アクセス制御リスト(ACL)で許可するサブネット・サービスを厳格化
設定上のポイント
- 暗号化アルゴリズムの選択はセキュリティとパフォーマンスのバランスで決定。AES-256とSHA-256をデフォルトに置き、必要に応じて哈希やハイブリッド認証へ拡張。
- PFS(Perfect Forward Secrecy)の有無を決定。セキュリティ重視ならOn。
- NAT-Traversalの有効/無効を回線環境に合わせて調整。
リモートアクセスVPNの設定フロー
- 概要
- リモートアクセスVPNは社外のエンドポイント(リモートワーカー)を安全に社内ネットワークへ接続する仕組み。
- RTXではL2TP/IPsecやSSL/TLSベースのソリューション、場合によってはIKEv2を活用します。
- 手順の全体像
- あるべきポリシーとアクセス要件を定義
- ユーザーアカウントとグループを作成
- VPNサーバ側の認証方式を決定(PSK/証明書/認証サーバ)
- クライアント設定ファイルまたはクライアントソフトの配布
- 接続テストとルーティングの検証
- ログと監視の設定
- よくある落とし穴
- クライアント側の時刻同期の不一致
- ファイアウォールでのポートブロック
- DNS設定のミスによる名前解決の失敗
実践的な設定のコツ
- IPsecを採用する場合は、IKEリビン(IKEv2推奨)とSAの組み合わせを明確化。
- クライアント側のルーティング設定を誤ると、社内リソースへ到達できない事象が起きやすいので、クライアントのデフォルトゲートウェイの扱いを統一。
- デバイス側の同時接続数とセッション保持時間を適切に設定して、過負荷を防ぐ。
実際の設定事例
以下は実務で役立つ2つの典型的な設定例です。用途別に最小構成と拡張オプションを示します。
例1: 拠点間VPN(サイト間 / IKEv2ベース) Openvpn connectとは?vpn接続の基本から設定、活用法まで徹底解説!
- 前提
- 拠点A: 192.168.10.0/24
- 拠点B: 192.168.20.0/24
- 公開IP: A:203.0.113.1 / B:198.51.100.1
- IKEv2, AES-256, SHA-256, PFS On
- 設定値(抜粋)
- VPNタイプ: IPsec
- IKE version: IKEv2
- Encryption: AES-256
- Integrity: SHA-256
- PFS: On
- Remote gateway: 拠点Bの公開IP
- Local subnet: 192.168.10.0/24
- Remote subnet: 192.168.20.0/24
- Authentication: PSK: strongpass123!
- NAT-T: On
- 動作検証
- Ping test: 192.168.20.1 から 192.168.10.1
- トレースルートで経路確認
- iperf3で帯域の実測
例2: リモートアクセスVPN(IKEv2/SSL混在)
- 前提
- ユーザーグループ: remote_users
- 対象ネットワーク: 10.0.0.0/24
- 認証: 証明書ベース + ユーザー認証
- 設定値(抜粋)
- VPNタイプ: IPsec/IKEv2 with certificate
- クライアント認証: 証明書 + ユーザー
- ローカルサブネット: 192.168.1.0/24
- Allowed subnets: 10.0.0.0/24
- DNS設定: 10.0.0.2
- 動作検証
- VPN接続後のリモートアクセスで社内資源へ到達可能か確認
- DNS名解決と名前解決の動作確認
設定のヒント
- 設定ファイルを分割して管理する習慣をつけると、運用ミスを減らせます。
- バックアップとロールバックの手順を事前に用意しておくと安心。
- ログの出力レベルは最低限の情報から始め、必要に応じて詳細に切り替えます。
パフォーマンスとセキュリティのベストプラクティス
- 最適化の基本
- WANの帯域を超えないようにVPNトラフィックを適切に制御
- QoSでVPNトラフィックを優先設定(音声・会議アプリを優先)
- ルーティングは静的ルートよりも動的ルーティングを活用する場合が増えています
- セキュリティ対策
- 強いパスワード/認証方式の設定
- 証明書の有効期限管理と失効リストの運用
- UI/CLIのアクセス制御と管理者アカウントの最小権限原則
- ファームウェアの最新化を怠らない
- 監視と可観測性
- VPNセッション数、CPU負荷、メモリ使用量を定期的に監視
- 監査ログとアクセスログを外部SIEMへ取り込み
- バックアップと災害復旧
- 設定のバックアップを定期作成
- 拠点間VPNとリモートアクセスVPNの設定を別リポジトリで管理
よくあるトラブルと対処法
- 問題: VPNが接続できない
- 対処: ネットワークの到達性確認、ファイアウォールのポート開放、認証情報の再確認
- 問題: ルーティングが不適切で資源へ到達不可
- 対処: ルーティング表の再確認、静的ルートの適用範囲を見直す
- 問題: パフォーマンス低下
- 対処: 暗号化設定を見直し、ハードウェアリソースの限界を確認
- 問題: DNS解決の失敗
- 対処: DNSサーバー設定の見直し、クライアント側のDNS設定を統一
FAQ Vpn接続確認方法|ipアドレスやサーバー所在地をチューニングして確実にVPNが機能しているかを検証する方法
RTX VPN設定を始める前に必要なものは?
- 拠点間VPNなら各拠点の公開IP、サブネット設計、暗号化設定、認証方式を決めておくとスムーズ。
IKEv2とは何ですか?なぜ推奨されますか?
- IKEv2は高速で安定した再接続性能を持つVPNプロトコル。特にモバイル環境で接続が途切れにくく、NAT越えにも強い利点があります。
拠点間VPNとリモートアクセスVPNの違いは?
- 拠点間VPNは企業の支社間を直結するための常時接続。リモートアクセスVPNは外部の従業員が社内リソースへ安全に接続する用途です。
ルーティングは静的と動的どちらが良い?
- 拠点間VPNでは静的ルーティングが分かりやすく運用しやすい場合が多いですが、拡張性が必要な場合はBGPなどの動的ルーティングを検討。
NAT-Tを有効にすべきですか?
- NATトラバーサルはNAT環境下でのVPN通過を可能にします。家庭用回線やモバイル環境では有効にしておくと安定します。
クラウドVPNとの併用は可能ですか?
- はい、RTXのVPNとクラウドベースのVPNを併用することは可能。適切なルーティングとACLで管理します。
どのくらいの帯域を確保すべきですか?
- 拠点間VPNは拠点間の総トラフィックに対応できる帯域を確保。リモートアクセスは同時接続数と個々のトラフィックで見積もると良いです。
設定のバックアップはどう取るべきですか?
- 設定ファイルを定期的にバックアップ。バージョン管理システムを使って変更履歴を残すと復旧が楽になります。
ログはどれくらい保持しますか?
- 法的要件と運用ニーズに応じて、最低でも3〜6カ月程度を目安に保持。その後はローテーションで削除。
台数が増えた場合の運用は?
- 一元管理ツールを使い、設定の標準化と自動化を進めると拡張性が上がります。
エンゲージメントの一言
- あなたの環境にぴったりのRTX VPN設定を探す旅に、私たちと一緒に進みましょう。設定の細かなポイントまで丁寧にサポートします。興味があれば下のアフィリエイトリンクも活用して、最適なVPNソリューションをチェックしてみてください。
アフィリエイトリンク
- NordVPNに関するリソースや特典がある場合、以下のリンクを自然な形で紹介します。クリックしていただけると嬉しいです。 NordVPN - 公式ページへ
| VPN | Obfuscation | From / month | Plan | Free plan | Refund | Alipay | UnionPay | Crypto | Website opens in China | Trustpilot | |
|---|---|---|---|---|---|---|---|---|---|---|---|
 NordVPN | Turn on manually Obfuscated Servers / NordWhisper | $3.49/mo | 27 months: $94.23 | No | 30 days | ? | ✗ | ✓ | ✓ | ✗ Blocked | 4.2/5 (51,628 reviews) |
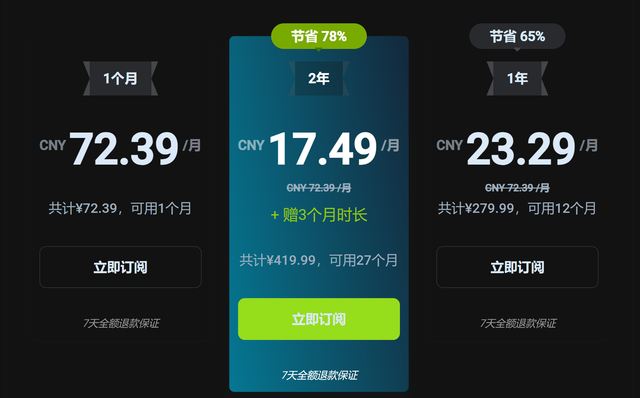
 ZoogVPN | Turn on manually Shadow | $2.49/mo | 27 months: $59.99 | Yes | 7 days | ✓ | ✓ | ✓ | ✓ | Official site blocked; our special link opens (4.4 s) | 4.2/5 (195 reviews) |
 ExpressVPN | ✓ On by default all servers | $3.00/mo | 28 months: $84 | No | 30 days | ✗ | ✗ | ✓ | ✗ | ✗ Blocked | 4.4/5 (29,706 reviews) |
 Surfshark | ✓ On by default Camouflage, with OpenVPN | See site | See site | No | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.3/5 (31,823 reviews) |
 Proton VPN | Turn on manually Stealth, free plan too | $2.99/mo | 12 months: $35.88 | Yes | 30 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 2.1/5 (1,040 reviews) |
 Astrill VPN | Turn on manually StealthVPN / OpenWeb | $12.50/mo | 24 months: $300 | No | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 1.3/5 (110 reviews) |
 Private Internet Access | Turn on manually Shadowsocks, OpenVPN only | $2.03/mo | 40 months: $81.2 | No | 30 days | ✗ | ✗ | ✗ | ✗ | ✗ Blocked | 4.2/5 (11,033 reviews) |
 CyberGhost | Turn on manually selected servers | $2.19/mo | 28 months: $61.32 | No | 45 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.0/5 (24,178 reviews) |
 PureVPN | Turn on manually switch to OpenVPN | $1.69/mo | 60 months: $101.55 | No | 31 days | ? | ? | ✗ | ✓ | ✗ Blocked | 4.4/5 (17,994 reviews) |
 AdGuard VPN | ✓ On by default TrustTunnel | $2.99/mo | 24 months: $71.76 | Yes | 30 days | ✓ | ✗ | ✓ | ✓ | Official site blocked; our special link opens (3.7 s) | 4.3/5 (290 reviews) |
 Mullvad | Turn on manually QUIC / Shadowsocks / LWO | $5.61/mo | €5/mo | No | 14 days | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 3.2/5 (192 reviews) |
 Windscribe | Turn on manually Stealth / WStunnel | $5.75/mo | 12 months: $69 | Yes | See site | ✗ | ✗ | ✗ | ✓ | ✗ Blocked | 4.7/5 (13,355 reviews) |
 StrongVPN | Turn on manually Scramble, OpenVPN TCP | See site | See site | No | 30 days | ✓ | ✗ | ✗ | ✗ | ✗ Blocked | 4.4/5 (2,695 reviews) |
 LightXtreme 闪连 | Not listed | $7.08/mo | 12 months: $84.99 | Yes | 30 days | ✓ | ✓ | ✓ | ✓ | ✓ Yes (3.5 s) | No page |
Prices checked 2026-11-10 on each vendor's pricing page (cheapest long plan, USD). Check the vendor's checkout for the final price.
Obfuscation checked 2026-11-14 on each vendor's site and help center: "on by default" = nothing to set; "turn on manually" = switch protocol or mode in settings; "not listed" = the vendor describes no obfuscation.
Payment methods checked 2026-11-10 on each vendor's payment pages: all 14 take cards and PayPal; ✗ = not listed, ? = the vendor's own pages disagree.
China access: whether the official website opens from mainland China networks (tests the website only, not the VPN connection). Last checked 2026-11-18 01:02 Beijing time.
Trustpilot score and review count checked 2026-11-10.